Bezpečný provoz LLM modelů a agentních aplikací: Proč je klíčový pokročilý monitoring a jak pomáhá Etnetera Core MDR
Nasazujete do firmy AI modely nebo autonomní agenty? Pak byste měli myslet i na jejich bezpečnost. Prompt injection, úniky citlivých dat nebo napadení AI infrastruktury představují rizika, na která tradiční bezpečnostní nástroje často nestačí. Jak zajistit nepřetržitý dohled nad LLM prostředím, včas odhalit hrozby a rychle na ně reagovat? Přečtěte si, jak k ochraně AI přistupuje Etnetera Core MDR.
Rozmach nástrojů umělé inteligence a nová bezpečnostní rizika
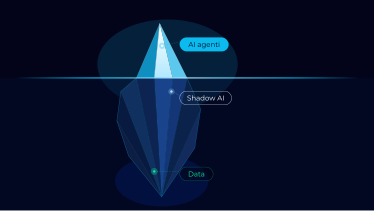
Rychlý rozmach velkých jazykových modelů (LLM – Large Language Models) a generativní umělé inteligence přinesl revoluci v tom, jak firmy zpracovávají data, automatizují procesy a komunikují se zákazníky. Běžné nasazování LLM modelů do produkčního prostředí však s sebou nese novou a velmi specifickou třídu bezpečnostních rizik, na kterou tradiční bezpečnostní nástroje nestačí.
Provozování LLM modelů bez odpovídajícího, nepřetržitého bezpečnostního monitoringu představuje obrovské riziko. Mezi hlavní hrozby patří:
Prompt Injection a manipulace modelů: Útočníci mohou vložit zákeřné instrukce do vstupních dat, čímž donutí LLM obcházet bezpečnostní bariéry, vyzradit citlivé interní informace nebo spustit neautorizované příkazy.
Úniky citlivých dat (Data Exfiltration): Nechráněné API rozhraní nebo kompromitované inferenční uzly mohou být zneužity ke kradení trénovacích dat, zákaznických databází či intelektuálního vlastnictví.
Kompromitace infrastruktury a zneužití zdrojů: Běh LLM vyžaduje značný výpočetní výkon (GPU/CPU). Nechráněné servery se stávají vyhledávaným cílem pro cryptomining, neoprávněný přístup či laterální pohyb napříč firemní sítí.
Slepá místa v infrastruktuře: Běžný antivirus na koncových stanicích ani jednoduchý firewall nedokážou identifikovat anomální chování v API komunikaci nebo v rizikovém chování agentních systémů
Rizika autonomních agentních aktivit bez lidského dohledu
Nasazování agentních systémů, které autonomně provádějí vícekrokové operace bez průběžné validace člověkem, přináší vážná bezpečnostní a provozní úskalí. Výzkumy ukazují, že nadměrná důvěra v automatizované rozhodování agentů (over-trust) může vést k nekontrolovaným sporným krokům nebo k šíření chyb v produkčním prostředí.
Omezená schopnost zvládání dlouhých sekvencí: Značná část produkčních agentů nezvládne bez lidského zásahu provést větší počet autonomních kroků za sebou, přičemž při zacyklení nebo selhání dochází k neefektivnímu čerpání systémových zdrojů a výpočetního výkonu.
Zvýšená chybovost a logické nedostatky: Autonomně generované výstupy či kód často vykazují vyšší míru závažných logických chyb nebo neočekávaných regresí. Bez další kontroly takové zásahy přímo ohrožují stabilitu a bezpečnost infrastruktury.
Právní a regulační dopady: Chybějící odpovědnost konkrétní osoby za akce prováděné agentem ztěžuje auditovatelnost a soulad s normami (např. AI Act).
Etnetera Core MDR: Komplexní řešení pro monitoring LLM prostředí
Služba Etnetera Core MDR (Managed Detection and Response) přináší ucelený koncept bezpečnostního dohledu, který kombinuje špičkové otevřené technologie s nepřetržitou expertízou bezpečnostního dohledového centra (SOC) v režimu 24/7.
Prostředí, ve kterém běží LLM modely a navazující aplikace, vyžaduje vícevrstvý přístup k monitoringu. Etnetera Core MDR staví ochranu na třech klíčových pilířích visibility a detekce:
1. Hluboká visibilita koncových bodů a serverů (Endpoint Visibility / XDR)
Základním předpokladem bezpečného provozu LLM je detailní přehled o dění na serverech, na kterých modely běží (AI/ML infrastruktura, aplikační servery, databáze), i na klientských stanicích vývojářů a uživatelů.
Detailní audit procesů: Sledování spuštěných procesů, modifikací registrů, vytváření souborů a síťových spojení v reálném čase pro OS Windows, Linux i macOS.
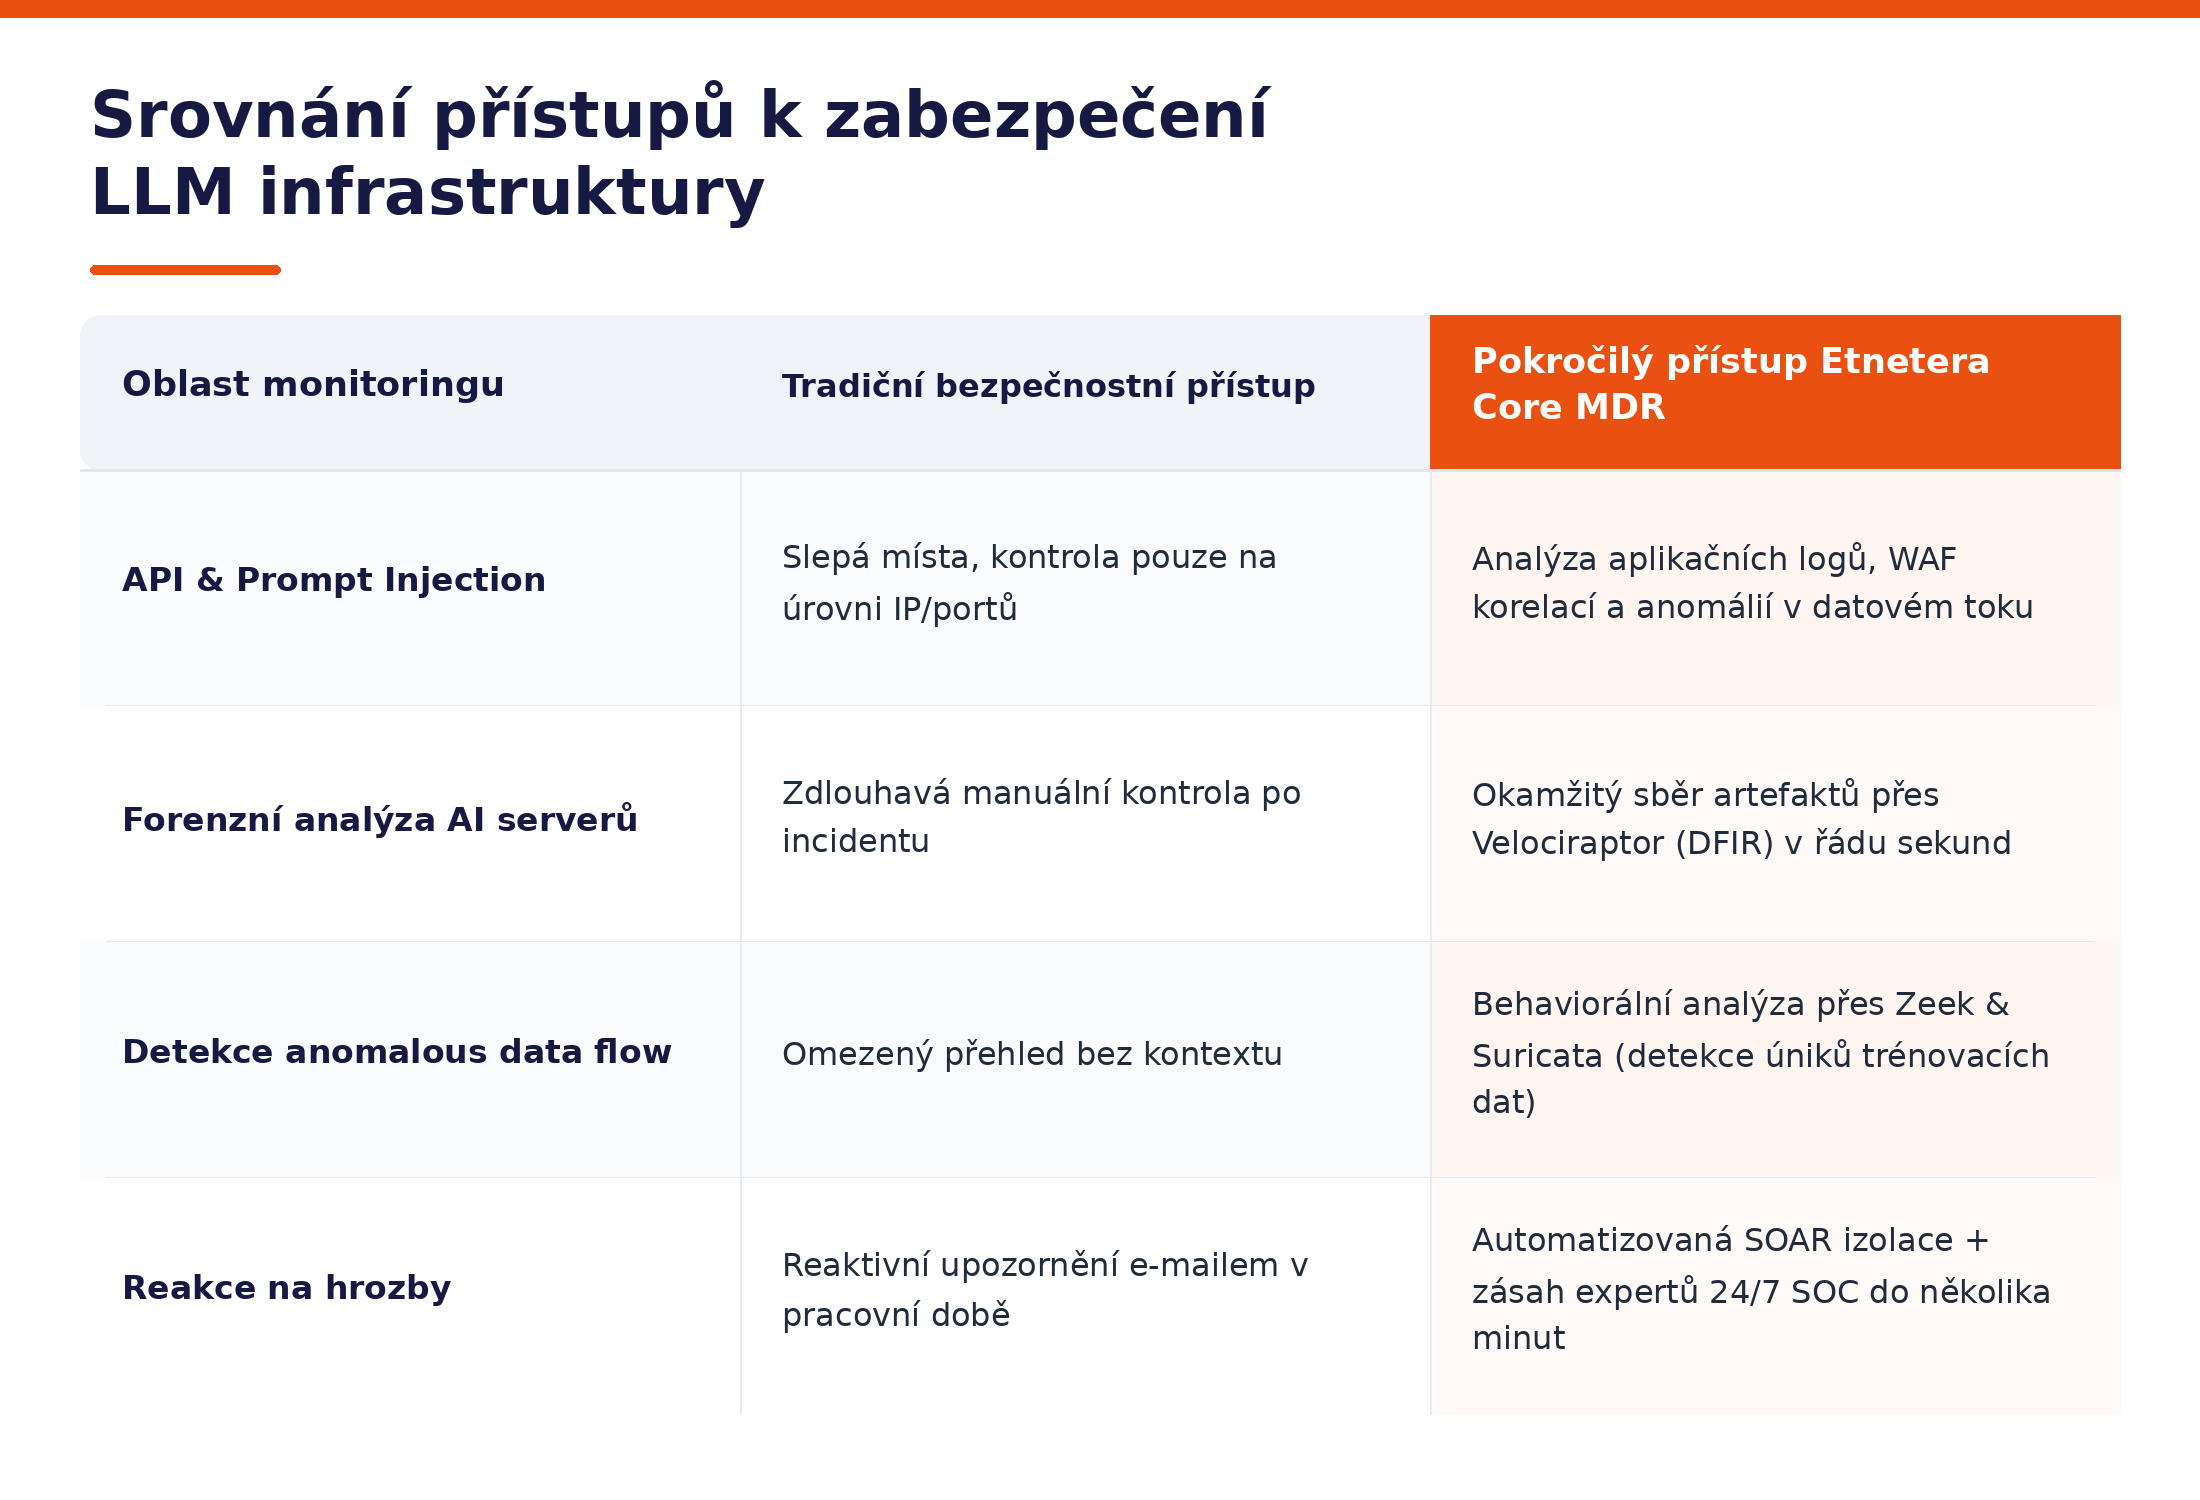
Využití nástroje Velociraptor: Umožňuje provádět hloubkovou forenzní analýzu (DFIR) a bleskový sběr artefaktů na tisících koncových bodů současně pomocí VQL dotazů. Při podezření na kompromitaci AI serveru dokáže SOC analytik okamžitě prověřit běžící procesy a paměťové struktury.
Integrace s AV/EDR řešeními: Propojení se stávajícími antivirovými prvky (Microsoft Defender, ESET a další) zajišťuje maximální synergii a korelaci událostí.
2. Síťové bezpečnostní monitorování (Network Security Monitoring – NSM)
Komunikace s LLM modely probíhá převážně přes síťová rozhraní a API. Proto je síťová vrstva kritickým místem pro detekci útoků.
Dedikované síťové senzory (Suricata & Zeek):
Suricata (IDS/IPS): Provádí detekci na základě signatur a правил (podezřelé vzory komunikace, známé exploit řetězce, C2 komunikace).
Zeek (NSM): Zajišťuje behaviorální analýzu síťového provozu, tvorbu strukturovaných logů (HTTP, TLS, DNS dotazy) a detekci dlouhotrvajících neobvyklých spojení (long-running connections) či anomálních objemů přenesených dat.
Agregace událostí z klientských prvků: Etnetera Core MDR integruje logy z existujících hraničních i interních prvků klienta – hraniční firewally, proxy servery, WAF (ModSecurity, Azure WAF) a API gatewaye. Tím vzniká kompletní mapa síťového provozu bez slepých míst.
3. Detekční platforma, Sigma pravidla a AI kontextualizace
Všechna data z koncových bodů, síťových senzorů a aplikací jsou centrálně shromažďována v architektuře Graylog.
3000+ Sigma pravidel a custom Etnetera pravidla: Standardizovaná detekční logika doplněná o specifické indikátory Threat Intelligence (TI) umožňuje okamžitě zachytit anomálie a známé techniky útočníků (MITRE ATT&CK).
AI & GenAI analýza incidentů: Využití pokročilých LLM modelů přímo uvnitř MDR platformy pro automatickou kontextualizaci zachycených logů, což výrazně zrychluje vyhodnocení bezpečnostních výstrah a odfiltruje falešná poplašná hlášení (false positives).
Detekce anomálií a aktivní reakce (Detect & Respond)
Samotná detekce hrozby nestačí – klíčová je rychlost a přesnost reakce. V momentě, kdy MDR platforma nebo síťové senzory zachytí anomální chování v souvislosti s LLM modelem (např. neobvyklý odliv dat z databáze, pokus o spuštění neznámého procesu na inferenčním serveru či komunikaci s podezřelou IP adresou), se aktivuje proces řízené reakce:
Automatizovaná orchestrace a karanténa (SOAR): V případě jednoznačně identifikované škodlivé aktivity dokáže systém okamžitě a automaticky izolovat zasažený server nebo koncovou stanici do karantény, ukončit škodlivé procesy či zablokovat komunikaci na firewallu, čímž zabrání šíření útoku.
Zásah SOC týmu 24/7: Bezpečnostní analytici v dohledovém centru okamžitě přebírají incident. Provádějí vzdálenou live DFIR analýzu, ověřují rozsah dopadu a stanovují přesné nápravné kroky.
Operativní komunikace a reporting: Klient je o incidentu okamžitě informován přes dedikované kanály (Slack, Google Meet) a obdrží podrobnou zprávu (Incident Report) s doporučením pro finální remediaci a úpravu bezpečnostních politik.
Bezpečný rozvoj AI díky Etnetera Core MDR
Provozování LLM modelů bez adekvátního monitoringu představuje pro moderní firmy těžko akceptovatelné riziko. Etnetera Core MDR přináší kompletní odpověď na tyto výzvy: propojuje viditelnost koncových bodů, pokročilé síťové monitorování (Suricata, Zeek, WAF, proxy) a automatizovanou detekci s lidskou expertízou 24/7 SOC týmu.
Díky tomu mohou organizace plně využívat potenciál umělé inteligence a LLM modelů s vědomím, že jejich digitální aktiva, infrastruktura i citlivá data jsou pod neustálým a spolehlivým dohledem.
_____
Mám zájem o MDR
Děkujeme za Vaši zprávu. Co nejdříve Vás budeme kontaktovat.
Nastala chyba při vyplňování formuláře. Zkuste jej vyplnit znovu, nebo se nám ozvěte přímo uvedený email.